تاکتیکهای جنگی باستانی در پس حملات سایبری مدرن
تاکتیکهای اسکندر مقدونی، کوروش بزرگ، چنگیزخان و ژولیوس سزار برای فریب دشمن و محاصره شهرها، امروز با بدافزار، دیپفیک و فیشینگ در فضای سایبری به کار گرفته میشود.
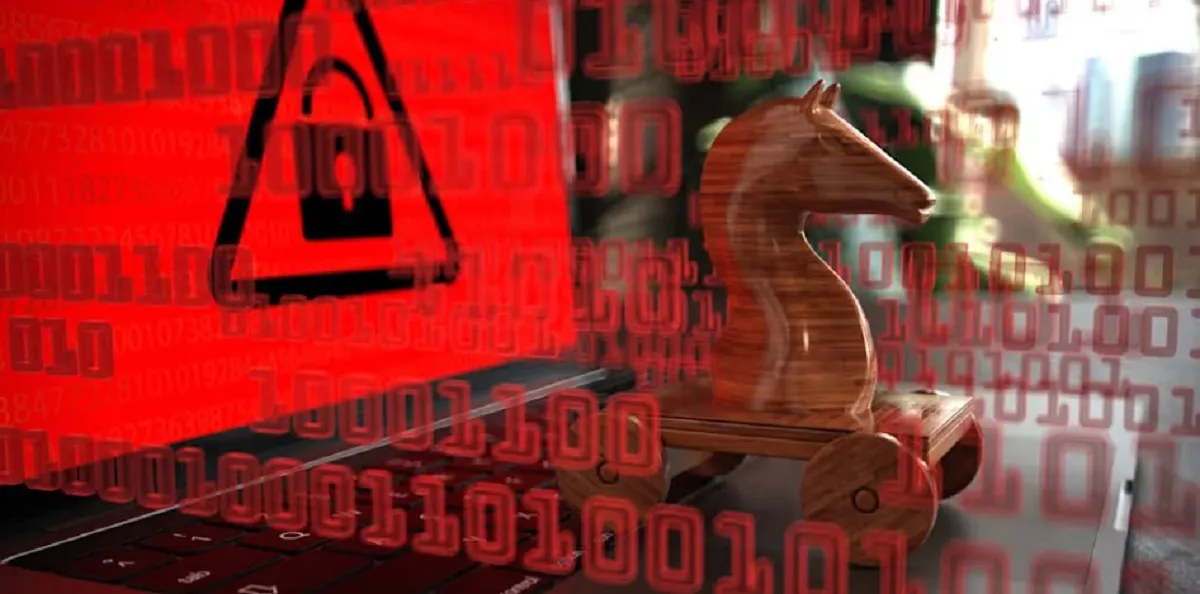
به گزارش تبریز فوری به نقل از عصر ایران، تاکتیکهایی که اسکندر مقدونی، کوروش بزرگ، چنگیزخان و ژولیوس سزار برای فریب دشمن، نفوذ به دژها و محاصره شهرها به کار میگرفتند، امروز در میدان نبرد سایبری نیز دیده میشوند. هکرها با ابزارهایی مانند بدافزار، دیپفیک و فیشینگ، همان شگردهای جنگی باستانی را در فضای دیجیتال به کار میگیرند؛ جایی که جنگ روانی، خرابکاری و نفوذ به خطوط دفاعی همچنان تعیینکنندهاند.
فرماندهان باستانی با بهرهگیری از جنگ محاصره، شهرها و دژهای مستحکم دشمن را که حمله مستقیم به آنها ممکن نبود، تصرف میکردند. به گزارش عصر ایران، آنان در عمل به توصیهای منسوب به سون تزو در کتاب هنر جنگ توجه داشتند: «بزرگترین پیروزی، پیروزیای است که بدون جنگیدن به دست آید.»
جنگجویان سایبری امروز اگرچه به جای دژکوب و منجنیق از بدافزارها و دیپفیکها استفاده میکنند، همچنان همان تاکتیکهای جنگ روانی، نفوذ به خطوط دفاعی، محاصره و خرابکاری داخلی را به کار میگیرند.
جنگ روانی از چنگیزخان تا دیپفیک
«اساس همه جنگها بر فریب استوار است.» ـ سون تزو
جنگ روانی با ارعاب، ایجاد وحشت و فریب، روحیه دشمن را تضعیف میکند، واقعیت را تحریف میکند و اعتماد به نهادها را از بین میبرد. چنگیزخان در استفاده از وحشت و فریب مهارت داشت و با مانورهای فریبنده دشمنانش را گمراه میکرد؛ از جمله دستور میداد هر سرباز پنج آتش اردوگاهی روشن کند تا ارتش او بزرگتر به نظر برسد.
پس از محاصره شهر مرو در سال ۱۲۲۱ میلادی، دستور قتلعام صدها هزار نفر صادر شد و تنها شمار اندکی زنده ماندند تا خبر خشونت را برسانند و شهرهای بعدی بدون مقاومت تسلیم شوند. مغولها در محاصره کافا در سال ۱۳۴۶ میلادی نیز اجساد قربانیان طاعون سیاه را با منجنیق به داخل شهر پرتاب کردند.
دکتر وارن دودل، مدرس ارشد امنیت و اطلاعات در دانشگاه ادیت کوان استرالیا، میگوید: «اجساد آلوده در نقاط مختلف شهر فرود آمدند و تأثیر روانی این اقدام، در کنار شیوع بیماری، به تسلیم سریع شهر منجر شد.»
در میدان دیجیتال امروز، کارزارهای انتشار اطلاعات نادرست در شبکههای اجتماعی که با هوش مصنوعی قدرت گرفتهاند، مرز میان واقعیت و خیال را مخدوش میکنند. ویدئوهای دیپفیک شکل امروزی عملیات پرچم دروغین هستند. دودل به ویدئوی دیپفیکی اشاره میکند که چند هفته پس از حمله روسیه به اوکراین در سال ۲۰۲۲ منتشر شد و در آن ولودیمیر زلنسکی، رئیسجمهوری اوکراین، در حال درخواست از هموطنانش برای تسلیم شدن نشان داده میشد. به گفته دودل، هدف از انتشار این ویدئو، ایجاد سردرگمی و بیاعتمادی عمومی به محتوای ویدئویی بود.
نفوذ به دیوارها از بابل تا دیوار آتش
«در جنگ، راه درست این است که از نقاط قوت دشمن دوری کنید و به نقاط ضعف او ضربه بزنید.» ـ سون تزو
هنگامی که نیروی مستقیم نتیجه نمیداد، ارتشهای باستانی نقاط ضعف خطوط دفاعی را شناسایی میکردند. هکرها نیز به دنبال آسیبپذیریهای دیوارهای آتش هستند. در محاصره شهر صور در سال ۳۳۲ پیش از میلاد، نیروهای اسکندر مقدونی هفت ماه صرف ساختن گذرگاهی به طول حدود ۸۰۰ متر و برجهای محاصره کردند تا دیوارهای ۴۵ متری این دژ جزیرهای را درهم بشکنند. در محاصره غزه نیز با حفر تونل در زیر دیوارها پایههای آنها را سست کردند.
سپاهیان کوروش بزرگ در سال ۵۳۹ پیش از میلاد با تغییر مسیر رود فرات از طریق کانالها و خندقها در بالادست، از بستر آشکارشده رودخانه عبور کردند و از زیر دیوارهای بابل گذشتند و شهر را با مقاومت اندکی تصرف کردند.
در دنیای امروز یکی از روشها حملات محرومسازی از سرویس توزیعشده (DDoS) است که با حجم عظیمی از ترافیک بیمعنا شبکهها را از کار میاندازد. دودل میگوید: «معادل امروزی حمله مستقیم، حملهای مبتنی بر نیروی بیمحابا (Brute-force) است که در آن مهاجمان با استفاده از ابزارهای خودکار، ترکیبهای متعددی از رمزهای عبور یا کلیدهای رمزگذاری را امتحان میکنند تا سرانجام به نتیجه برسند.»
جیسون هیلی، پژوهشگر ارشد دانشکده امور بینالملل و روابط عمومی دانشگاه کلمبیا، میگوید: «وقتی راه آسانی برای ورود وجود ندارد، مهاجمان ناچارند با صبر و حوصله مستقیما به سراغ دیوارهای آتش بروند و با بررسی مداوم آنها، به دنبال نقاط ضعف بگردند.» هکرها در جستوجوی نرمافزارهای قدیمی و اکسپلویتهای روز صفر (Zero-day) هستند؛ نقصهایی که توسعهدهندگان هنوز از وجود آنها آگاه نیستند. ویروس استاکسنت نمونهای از سوءاستفاده از چنین آسیبپذیریهایی بود که به این ویروس امکان داد به تأسیسات هستهای ایران نفوذ کند و به آنها آسیب برساند.
هیلی به تفاوتی میان استحکامات باستانی و دفاع دیجیتال اشاره میکند: «مدافعان اغلب اصلا متوجه نمیشوند که دیوارهایشان هدف حمله قرار گرفته است؛ مگر اینکه سامانههای نظارتی بسیار دقیقی داشته باشند.»
اسب تروا و فیشینگ تا محاصره باجافزاری
«رزمنده هوشمند اراده خود را بر دشمن تحمیل میکند، اما اجازه نمیدهد دشمن ارادهاش را بر او تحمیل کند.» ـ سون تزو
در اودیسه اثر هومر و انهاید اثر ویرژیل، یونانیان با وانمود کردن به عقبنشینی و باقی گذاشتن اسبی چوبی و بزرگ به عنوان نشانه تسلیم، به محاصره دهساله شهر تروا پایان دادند. پس از عبور این هدیه از دروازهها، جنگجویان از داخل اسب بیرون آمدند و شهر را از درون تصرف کردند.
چنگیزخان در سال ۱۲۰۷ میلادی هنگام محاصره شهر محصور وُلوهای (Volohai) نیرنگی مشابه به کار گرفت. او در ازای دریافت هزار گربه و ۱۰ هزار پرستو قول تسلیم داد و پس از تحویل حیوانات، تکههای پشم آغشته به مواد آتشزا را به آنها بست و رها کرد. حیوانات به داخل دیوارهای شهر بازگشتند و آتش به جان وُلوهای افتاد و مغولها در زمان مهار آتش، شهر را تصرف کردند.
هکرها برای عبور از دیوارهای آتش، بدافزارها را در برنامههای ظاهرا قابل اعتماد یا فایلهای پیوست ایمیلها پنهان میکنند. هیلی میگوید: «بیدلیل نیست که یکی از دستههای بزرگ نرمافزارهای مخرب را اسب تروا مینامند! ایده همان است: مدافعان را وادار کنید خودشان محمولهای را به داخل حصارهای دفاعیشان ببرند که درنهایت به نابودی آنها منجر میشود.»
هکرها همچنین از فیشینگ استفاده میکنند که در آن ایمیلها یا وبسایتهای جعلی منابع معتبر مانند بانکها را تقلید میکنند تا قربانیان اطلاعات حساس مانند مشخصات ورود و گذرواژهها را بدهند. هیلی میگوید: «این روش چندان با پوشیدن لباس متحدالشکل دشمن برای عبور از دروازههای شهر و ورود به آن تفاوتی ندارد.»
«به اسارت گرفتن تمام ارتش دشمن بهتر از نابود کردن آن است.» ـ سون تزو
ارتشها برای قطع دسترسی به منابع حیاتی از محاصره استفاده میکردند. ژولیوس سزار در محاصره آلسیا در سال ۵۲ پیش از میلاد با ساخت دو حلقه استحکامات دفاعی، دژ مستقر بر فراز تپه را محاصره کرد و مانع رسیدن نیروهای کمکی شد. سال بعد در محاصره اوکسِلودونوم نیز مهندسان رومی با حفر تونل، چشمه تأمینکننده آب دژ را منحرف کردند.
هکرها نیز قربانیان را از دادهها، حسابهای مالی و سامانههای ارتباطی محروم میکنند. در حملات باجافزاری سالهای اخیر، از جمله حمله سال ۲۰۱۴ به شرکت سونی پیکچرز، هکرها با رمزگذاری اطلاعات، دادهها را از دسترس خارج کردهاند و تهدید کردهاند در صورت برآورده نشدن خواستههایشان، اطلاعات محرمانه را منتشر خواهند کرد.
دودل میگوید محاصرههای سایبری در بازه زمانی بسیار کوتاهتری عمل میکنند: «تفاوت محاصرههای تاریخی با دوران مدرن این است که اگر غذا و آب کافی داشتید، میتوانستید ماهها در برابر محاصره مقاومت کنید؛ اما امروزه حتی یک روز نداشتن پوشش تلفن همراه یا دسترسی به برق، مسئله بزرگی است و مردم خیلی زود صبر و تحمل خود را از دست میدهند.»
منبع: www.asriran.com
فروش بیش از ۲ میلیارد دلاری جیتیای ۶ در روز اول عرضه