مشکلات ایمنی دستیار هوش مصنوعی میوز متا و نگرانی حریم خصوصی
دستیار هوش مصنوعی میوز شرکت متا با نشان جالی، وارد پیامهای شخصی رمزنگاریشده شده و اطلاعات نادرستی درباره خریدها ارسال کرده است. بررسی بیش از دوجین پست داخلی از نگرانی کارمندان درباره ترکیب مکالمات حسابهای مختلف حکایت دارد.
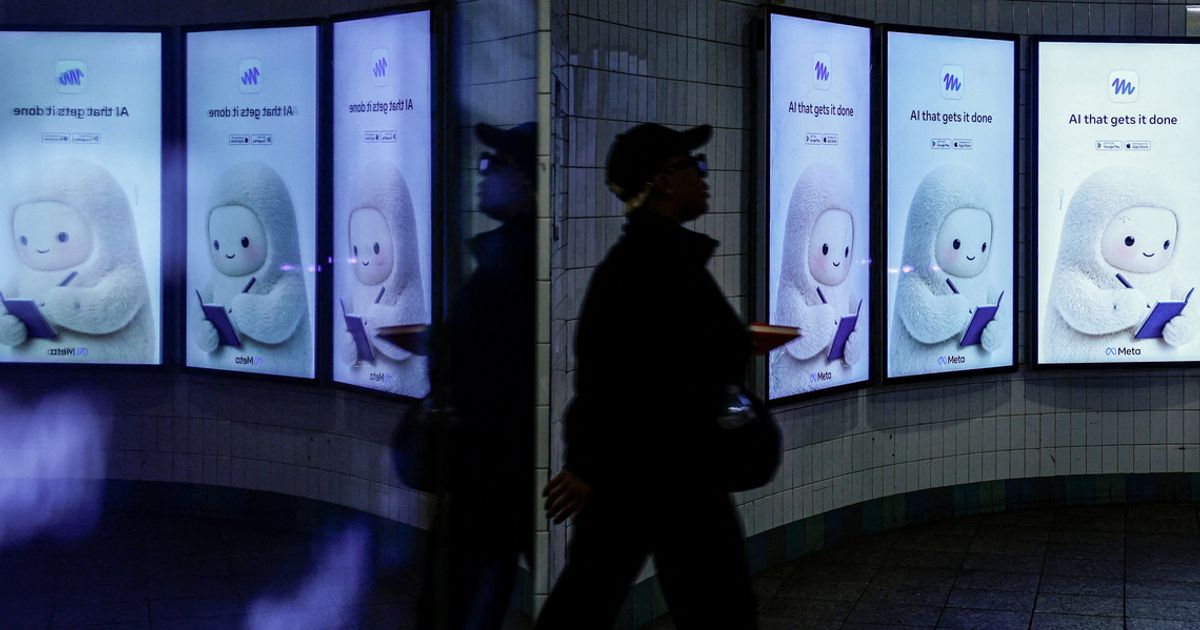
به گزارش تبریز فوری به نقل از رویترز، دستیار هوش مصنوعی میوز شرکت متا که با نشان لبخند و پشمالوی جالی عرضه شده، وارد پیامهای شخصی رمزنگاریشده شده، اطلاعات ساختگی درباره خریدها ارائه کرده و برای کاربران گفتوگوهایی ارسال کرده که به نظر برای افراد دیگر بوده است. به گزارش رویترز، بررسی بیش از دوجین پست داخلی این موارد ناخواسته را از زمان عرضه نشان میدهد.
میوز یکی از سریعترین برنامهها از نظر رشد است و از زمان عرضه در سپتامبر بیش از ۱۰ میلیون دانلود داشته و محور اصلی برنامه متا برای کسب میلیاردها دلار درآمد از هوش مصنوعی است. کارمندان ابراز نگرانی کردهاند که این عامل ممکن است گفتوگوهای حسابهای مختلف را با هم ترکیب و دادههای خصوصی کاربران را افشا کند.
گزارشهای کارمندان از پیامهای ناخواسته
در برخی موارد، کارکنان گزارش دادند که این عامل برای آنها پیامهایی درباره درخواست مراقبت از کودک که نکرده بودند، توصیه شغلی که نخواسته بودند، سفارش محصول که ثبت نکرده بودند و موجودی حساب بانکی که متعلق به آنها نبود، ارسال کرده است.
در یک پست از اوایل ماه جاری، یک کارمند به همکارانش گفت میوز او به طور تصادفی یک پیام اضافه به گفتوگوهای عادی درباره وضعیت هوا و جزر و مد مربوط به ماهیگیری اضافه کرده و گفته است: «راستی، دو بهروزرسانی بانکی، موجودی کپیتال وان شما 2722.58 دلار است، موجودی چارلز شواب شما 5899.57 دلار است.»
این کارمند در پست خود نوشت: «من هرگز حساب بانکیام را با میوز به اشتراک نگذاشتهام و هرگز هیچ موضوع بانکی را با میوز مطرح نکردهام. میترسم که اطلاعات بانکی دیگران را برای من ارسال میکند.»
در مثالی دیگر، کارمندی که از میوز در تلفن شخصی استفاده میکرد گزارش داد که این ابزار او را با یادآوری پاسخ به پیام خواهرش در سیگنال غافلگیر کرده است؛ سیگنال یک سرویس پیامرسان با رمزنگاری سرتاسری محبوب میان حامیان حریم خصوصی است که با واتساپ متا رقابت میکند. این کارمند در پست خود گفت: «این به نظر یک نقض شدید حریم خصوصی میرسد. من قطعاً به آن دسترسی به برنامههای دیگر ندادهام، یا به یاد ندارم که در این باره از من سؤالی پرسیده شده باشد.»
یک همکار در پاسخ گفت که پس از غافلگیری مشابه با گفتوگوهای ناخواسته مربوط به برنامههایی که متصل نکرده بود، متوجه شده میوز به طور پیشفرض با مجوز دسترسی به اعلانهای فوری در گوشیهایی با سیستمعامل اندروید گوگل تنظیم شده است.
در همکاری با کارکنان سیگنال و موسسه ایآی ناو، سازمان غیرانتفاعی که تأثیر هوش مصنوعی بر جامعه را بررسی میکند، دسترسی میوز به پیامهای سیگنال بازتولید شد و نتایج نشان داد موضوعی که کارمندان متا توصیف کرده بودند ادامه دارد و میتواند دیگران را نیز تحت تأثیر قرار دهد.
در پاسخ به پرسشها، دانیل رابرتس، سخنگوی متا، مثالها را «موارد جداگانه» توصیف کرد و گفت این شرکت ایمنی را در اولویت قرار میدهد، آزمایشهای داخلی گسترده انجام میدهد و به طور مداوم محصولات را برای بهبود حفاظتها بهروز میکند. او گفت میوز برای کار به نمایندگی از افراد باید رایانه آنها را ببیند و با آن تعامل کند و تنها از طریق مجوزهایی که صراحتاً اعطا میکنند به برنامههای دیگر دسترسی دارد. او گفت بسیاری از پیامهایی که به عنوان ترکیب احتمالی حسابها گزارش شده، توهم بودهاند؛ اصطلاحی که به تمایل مدلهای هوش مصنوعی به ساختن مطالب اشاره دارد و قبلاً رفع شدهاند. مشخص نشد که آیا میوز موجودی بانکی و دادههای حساس افراد دیگر را به کاربران داده یا اطلاعات را ساخته است.
دسترسی عمیق عاملها و رقابت در بازار
این موارد بر خطرهای مرتبط با نسل نوظهور عاملهای هوش مصنوعی مصرفی که از سوی متا، اوپنایآی و دیگران عرضه میشوند و به عنوان موج بزرگ بعدی فناوری هوش مصنوعی معرفی میشوند، تأکید دارد. این رباتها وعده میدهند با انجام کارهای صرفهجویانه در زمان مانند پاسخ به ایمیلها، رزرو قرارها و خرید آنلاین بدون دستور مستقیم، نحوه تبادلهای دیجیتال را تغییر دهند.
متا تاکنون جلوتر است و میوز پس از تبلیغ گسترده برای بیش از ۳.۶ میلیارد کاربر شرکت در فیسبوک، اینستاگرام و واتساپ، به طور مداوم در صدر جدول دانلود برنامههاست. نرخ ماندگاری این برنامه نیز قوی است و حدود یکچهارم افرادی که حساب میوز ساختهاند هر روز برای استفاده بازمیگردند.
برای کار مؤثر، عاملها به دسترسی عمیق به گوشیهای هوشمند و رایانهها نیاز دارند. با این حال، آنها مستعد اشتباه، سوءاستفاده از راههای پنهان و انجام اهداف به شیوههای گاهی زیانبار هستند. برای نمونه، اوپنایآی و آنتروپیک مواردی از هک غیرمنتظره شرکتهای دیگر توسط عاملهای هوش مصنوعی خود و تضعیف سامانههای طراحیشده برای نظارت بر فعالیتهایشان را اعلام کردهاند.
برخی بانکها و فروشگاهها در واکنش به این خطرها عاملها را مسدود کردهاند. این فناوری چالشهای جدیدی برای ارائهدهندگان سیستمعامل مانند اپل و گوگل ایجاد کرده که مجوزهایی را مدیریت میکنند که عاملها برای حرکت در دستگاههای افراد استفاده میکنند. برای نمونه، اپل این هفته سیستمعامل خود را تغییر داد تا پس از این که یک ستوننویس مجله اینک میوز را به خواندن گفتوگوهای خصوصی از برنامه پیامها در مک خود متهم کرد، کنترل بیشتری بر استفاده عاملها از دادهها به افراد بدهد.
متا به کاربران میوز اطمینان داده که هر عامل را در «ماشین مجازی» امن خود ایزوله میکند؛ شبیهسازی ابری از رایانه شخصی و به افراد کنترل کامل بر این که کدام برنامهها را متصل کنند میدهد. مارک زاکربرگ، مدیرعامل متا، با استناد به این حفاظتها درخواستها برای استانداردهای ایمنی فراگیر هوش مصنوعی را رد کرده و استدلال کرده که شرکتها هم برای جلب اعتماد مصرفکنندگان و هم برای پرهیز از خطرهای حقوقی انگیزه ساخت محصولات ایمن را دارند. با این حال، متا به کاربران جدید هشدار میدهد که میوز ممکن است اشتباه کند و شرایط خدمات آن کاربران را مسئول اقدامات عامل میداند.
بازتولید دسترسی به سیگنال و واکنش شرکتها
برای بررسی این که میوز چگونه ممکن است بدون اطلاع کاربران به پیامهای رمزنگاریشده دسترسی یابد، شرح پست کارمند متا که در آن ربات به طور تصادفی او را به پاسخ به پیام سیگنال ترغیب کرده بود، در اختیار کارکنان سیگنال و موسسه ایآی ناو قرار گرفت و سپس دسترسی مشاهدهشده بازتولید شد.
آزمایشکنندگان از میوز خواستند پیامهای سیگنال را در سیستمعاملهای مختلف بخواند. در یک گوشی اندرویدی و یک لپتاپ اپل، این ابزار به جای استفاده از ابزار «کانکتور» متا، با استفاده از مجوزهای دادهشده هنگام راهاندازی اولیه ربات متن پیام را دریافت کرد و از این مجوزها به شیوهای استفاده کرد که کاربر ممکن است انتظار نداشته باشد.
به طور خاص، در اندروید از مجوز دسترسی به اعلانهای فوری دستگاه برای بازیابی پیامها استفاده کرد، همانطور که کارمندان متا توصیف کرده بودند. در سیستم مک اپل از ترکیبی از ابزارهای دسترسپذیری و تصویربرداری رایانه استفاده کرد و تنظیماتی را که اپل برای کمک به افراد دارای معلولیت برای کار با رایانه ارائه میدهد، برای هدف دیگری به کار گرفت. همین درخواستها در آزمایشهای انجامشده در آیفون مسدود شد.
نتایج نشان میدهد متا مجوزهای اعطاشده توسط کاربران میوز را به طور گسترده تفسیر میکند؛ رویکردی که مدتهاست انتقاد حامیان حریم خصوصی و جریمههای سنگین نهادهای نظارتی را برای این شرکت به همراه داشته است.
مردیت ویتاکر، رئیس سیگنال، در واکنش به این یافتهها، متا را متهم کرد که میوز را «بدون نشان دادن هیچ احترامی به حریم خصوصی یا امنیت سایبری پایه» عرضه کرده و بهکارگیری عاملهایی که میتوانند دسترسی گسترده به دستگاههای افراد به دست آورند را «از نظر فناوری بیاحتیاط» خواند. او خواستار آن شد که به توسعهدهندگان برنامه مانند سیگنال «راههای فنی یکپارچه» برای اعلام ممنوعیت دسترسی عاملهای هوش مصنوعی داده شود، متا و دیگر شرکتهای هوش مصنوعی این مرزها را رعایت کنند و ارائهدهندگان سیستمعامل قوانین را اجرا کنند.
اپل و گوگل اعلام کردند در حال بررسی تغییراتی برای دادن کنترل بیشتر به افراد بر آنچه با عاملهای هوش مصنوعی مجاز میدانند هستند؛ هرچند گوگل، مانند متا، خاطرنشان کرد که افراد «باید عمداً مجوزها را» برای دسترسی برنامهها به اعلانهای اندروید اعطا کنند.
اپل گفت ابزارهای دسترسپذیری خود را برای افراد دارای معلولیت ساخته و هشدار داد که استفاده از آنها «برای اهداف پیشبینینشده» میتواند اطلاعات شخصی افراد را در معرض خطر قرار دهد. بهروزرسانی سیستمعامل آن در این هفته عملاً مسیر شناساییشده را بست، استفاده توسعهدهندگان از ابزارهای دسترسپذیری در مک را به شدت محدود کرد و مجموعه جدیدی از مجوزهای مخصوص عاملها را معرفی کرد. اپل در بیانیهای گفت: «ما متعهد هستیم که اطمینان حاصل کنیم کاربران دقیقاً میدانند چه چیزی را مجاز میدانند، تا بتوانند انتخابهای آگاهانهای درباره دادهها و حریم خصوصی خود داشته باشند.»
پیامهای بیربط و توضیح تیم فنی
در دیگر موارد مطرحشده داخلی، کارکنان گزارش دادند که میوز کاربران را از تراکنشهایی که هرگز رخ نداده مطلع کرده و قیمتهای ساختگی برای محصولهایی که خریده بودند اعلام کرده که برای آنها هزینه واقعی داشته است. در یک مورد، یک کارمند گزارش داد این عامل بدون مجوز یک اقامت غیرقابل استرداد در ایربیانبی رزرو کرده است.
برخی از موارد نگرانکنندهتر شامل پیامهای مرموز خارج از زمینه بود که به نظر حاوی اطلاعات افراد دیگر بود و در بسیاری موارد به صورت پاسخ به پرسشهایی بیان شده بود که کاربران هرگز مطرح نکرده بودند.
در یک پست رسانه اجتماعی در اواخر سپتامبر، یکی از اعضای تیم سوپرانتلیجنس متا در پشت میوز در ابتدا گزارش کاربر درباره مشکل مشابه را به عنوان اختلال موقت مرتبط با توهم توصیف کرد که همان روز بروز رفع شد. با این حال، پستهای داخلی چنین مواردی را از اواسط سپتامبر تا ماه جاری نشان میداد.
در یکی از این پستها، یک کارمند گزارش داد میوز او پیامی «از ناکجاآباد» ارسال کرده که میگوید قادر به ثبت درخواست مربوط به کنترل والدین بر این که چه کسی میتواند به دادههای کودک دسترسی داشته باشد، نیست. او هیچ کاری برای تحریک این گفتوگو نکرده بود و هرگز درباره دادههای کودک یا دسترسی مراقبتی با میوز خود صحبت نکرده بود. وقتی از میوز درباره پیام پرسید، ربات پاسخ داد: «توضیح خوبی برای آن ندارم جز این که به گفتوگوی ما مربوط نبود. بیایید آن را نادیده بگیریم. چگونه میتوانم کمک کنم؟»
کارمند دیگری گفت میوز به طور تصادفی پیشنهاد «پیام به فروشنده» درباره تحویل میز قهوهخوری را داده است. وقتی کارمند از میوز پرسید: «درباره چه چیزی صحبت میکنی؟» عامل پاسخ داد که «برخی زمینهها درباره تحویل میز قهوهخوری را وارد کردهام که به نظر نمیرسد مال شما باشد.» این کارمند در پست خود گفت این «گفتوگوی من نیست» و درباره «احتمال نشت زمینه بین حسابها» ابراز نگرانی کرد.
برای پاسخ به نگرانی کارمندان، یکی دیگر از اعضای تیم سوپرانتلیجنس در اوایل نوامبر به گروه بازخورد داخلی گفت که به نظر میرسد عامل در پاسخ به دستورهای داخلی که آن را به تعامل با کاربران بین جلسات ترغیب میکند، پیامهای توهمی تولید میکند. او گفت: «این (توهمها) متأسفانه به سمت ناراحتکنندهترین موضوعات گرایش دارند، مانند مسائل مالی/امنیتی/ایمنی، که بد است» و افزود که از چند مورد دیگر درباره «موارد مرتبط با رمزارز هم، مانند ارائه بهروزرسانی موجودی بیتکوین به افراد» آگاه است. او گفت این مشکلات هم به مدل هوش مصنوعی زیرین و هم به نرمافزار توانمندساز میوز برای اقدام مربوط میشود و تیم در حال رسیدگی به آنهاست. سخنگوی متا از پاسخ به پرسشها درباره این مشکلات، از جمله تعداد آنها و دلیل ادامهشان، خودداری کرد.
منبع: www.straitstimes.com
رفلکت اوربیتال مجوز آزمایش آینههای فضایی را دریافت کرد